
 Nguyen Thuyen
Làm thế nào để bảo mật máy chủ Minecraft chống lại mọi hình thức Griefing và Exploit năm 2026?
Để bảo mật máy chủ Minecraft triệt để trước các cuộc tấn công phá hoại (Griefing) và khai thác lỗ hổng (Exploits), quản trị viên cần triển khai mô hình phòng thủ đa tầng: sử dụng nhân máy chủ Paper/Purpur bản mới nhất, bật Whitelist (hoặc cài đặt trình xác thực AuthMeReloaded / LibreLogin / EasyAuth nếu mở online-mode=false), bảo vệ cổng máy chủ phụ bằng khóa mật mã Velocity Modern Forwarding, kết hợp bộ ba quản trị LuckPerms + CoreProtect + GriefPrevention cùng hệ thống chống gian lận mô phỏng vật lý GrimAC / Polar và cơ chế sao lưu tự động (Auto-Backup) hằng ngày.
Tóm tắt nhanh:
Ngăn chặn Bot quét tự động và giả mạo OP: Kích hoạt
enforce-whitelist=true, bậthide-online-players=truevà bắt buộc cài đặt plugin/mod đăng nhập mật khẩu trên các máy chủ Cracked (online-mode=false).Triệt tiêu lỗ hổng mạng và Packet Crasher: Luôn cập nhật nhân Paper/Purpur để vá các lỗ hổng tràn bộ nhớ NBT/Component, đóng cổng Backend bằng tường lửa và dùng xác thực ký số HMAC trên cụm Proxy Velocity.
Kiểm soát phá hoại trong thế giới (In-game Griefing): Phân quyền chặt chẽ qua LuckPerms, cho phép người chơi tự bảo hộ đất bằng GriefPrevention và ghi nhật ký khôi phục mọi thao tác bằng CoreProtect.
Chống Hack Client bằng công nghệ Simulation: Thay thế các plugin chống hack đời cũ bằng thế hệ Anti-Cheat mô phỏng chuyển động 1:1 như Grim Anticheat, Themis (miễn phí) hoặc Intave, Polar (trả phí).
Bảo vệ hạ tầng tự động trên Panel: Cài đặt Plugin/Mod chính thống chỉ với 1 cú nhấp chuột để tránh mã độc Backdoor (Force-OP), tận dụng gói Auto-config (OnlineMode, EcoSMP, Lobby, GeyserMC) và hệ thống Auto-Backup mỗi ngày.
Các hình thức Griefing và Exploit trên máy chủ Minecraft hoạt động ở tầng kỹ thuật nào?
Khác với hành vi đập phá khối vuông thông thường, các cuộc tấn công máy chủ hiện đại năm 2026 hoạt động tự động hóa qua 6 phương thức kỹ thuật: Bot quét dải IP toàn cầu, giả mạo mã định danh Offline UUID, vượt mặt máy chủ Proxy (Bungee/Velocity Bypass), gửi gói tin làm tràn bộ nhớ đệm (Packet Crashers & Dupe), gài mã độc Force-OP trong plugin lậu và sử dụng client gian lận vật lý.
Để thiết lập đúng lớp phòng thủ, quản trị viên cần hiểu rõ nguyên lý vận hành của từng kịch bản tấn công mà kẻ xấu sử dụng:
1. Bot quét cổng tự động (Server Scanner Bots – kiểu Copenheimer / Shodan)
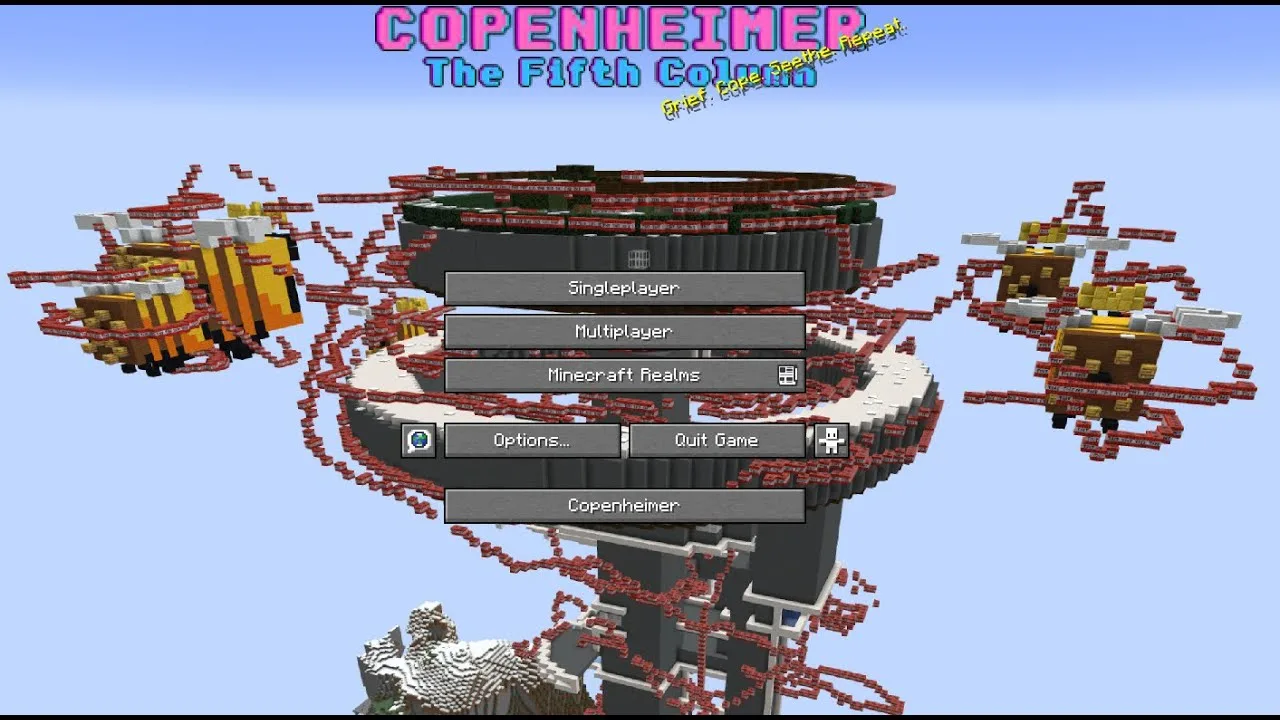
Cách thức hoạt động: Các nhóm phá hoại sử dụng mạng lưới bot tự động quét liên tục toàn bộ dải địa chỉ IPv4 trên thế giới ở cổng mặc định
25565( và các dải cổng phụ từ25500–25600). Khi phát hiện một máy chủ đang mở, bot sẽ gửi gói tin Server List Ping để trích xuất danh sách tên những người chơi từng đăng nhập (lưu trong bộ đệm hiển thị ngoài màn hình Multiplayer).Hậu quả: Nếu máy chủ chưa bật danh sách trắng (Whitelist), bot sẽ lập tức tự động đăng nhập hoặc báo tọa độ IP về kênh Discord của nhóm phá hoại để vào thả Wither, đổ dung nham (Lava cast) và dùng TNT san phẳng thế giới chỉ trong vài phút.
2. Giả mạo tài khoản Admin trên máy chủ Cracked (Offline UUID / Username Spoofing)
Cách thức hoạt động: Khi bạn đặt
online-mode=falsetrong tệpserver.propertiesđể cho phép người chơi chưa mua bản quyền tham gia, máy chủ sẽ tắt hoàn toàn bước kiểm tra phiên đăng nhập với máy chủ xác thực của Mojang/Microsoft. Thay vào đó, máy chủ tự tạo mã định danh người chơi (Offline UUID) bằng hàm băm trực tiếp từ chuỗi ký tự tên nhân vật (UUID.nameUUIDFromBytes("OfflinePlayer:" + username)).Hậu quả: Kẻ tấn công chỉ cần biết tên nhân vật của Chủ máy chủ (OP/Admin), sau đó mở một trình khởi chạy (Launcher) bất kỳ, đổi tên trùng khớp 100% với tên Admin và bấm vào server. Nếu không có lớp mật khẩu chặn ngay tại sảnh chờ, máy chủ sẽ nhận diện kẻ đó chính là Admin và trao toàn bộ quyền điều khiển hệ thống (
ops.jsonvà quyền*trong LuckPerms).
3. Lỗ hổng vượt mặt Proxy trong cụm máy chủ (BungeeCord / Velocity Backend Bypass)
Cách thức hoạt động: Trong kiến trúc mạng nhiều máy chủ ghép lại (như sảnh Lobby nối với server Sinh tồn và Skyblock qua BungeeCord hoặc Velocity), các máy chủ thành phần phía sau (Backend Servers) bắt buộc phải đặt
online-mode=falsevàbungeecord: trueđể nhận dữ liệu chuyển tiếp từ Proxy.Hậu quả: Nếu cổng kết nối (Port) của máy chủ Sinh tồn không được đóng kín bằng tường lửa hoặc không dùng mật khẩu xác thực gói tin, kẻ tấn công chỉ cần tự mở một phần mềm BungeeCord trên máy tính cá nhân của chúng, cấu hình trỏ thẳng vào IP:Port của máy chủ Sinh tồn và tự gán cho mình UUID của Admin. Máy chủ Sinh tồn sẽ tin tưởng tuyệt đối gói tin giả mạo này và cho phép kẻ tấn công vào thẳng thế giới với quyền tối cao mà không cần đi qua sảnh Đăng nhập (Lobby).
4. Tấn công sập máy chủ bằng Gói tin độc hại và Nhân bản vật phẩm (Packet Crashers & Rollback Duping)
Cách thức hoạt động: Kẻ gian sử dụng các bản mod chuyên dụng để gửi hàng nghìn gói tin mạng (Netty Packets) vượt chuẩn mỗi giây lên máy chủ. Các phương thức phổ biến gồm: gửi vật phẩm chứa hàng chục lớp thẻ dữ liệu thành phần (
Item Components / NBT Overflow) lồng nhau như trang sách chứa hàng vạn ký tự Unicode phức tạp, gửi gói tin dịch chuyển tọa độ vô cực (NaN / Infinity), hoặc spam gói tin đóng/mở giao diện rương và bàn chế tạo.Hậu quả: Luồng xử lý chính (Main Server Thread) hoặc bộ giải mã gói tin rơi vào trạng thái quá tải bộ nhớ (
OutOfMemoryError: Java heap space), khiến máy chủ bị treo cứng và tự tắt đột ngột (Crash). Kẻ gian lợi dụng chính khoảnh khắc máy chủ sập khi vừa cất đồ vào rương nhưng trạng thái túi đồ cá nhân chưa kịp lưu xuống ổ cứng để nhân bản vật phẩm quý hiếm (Dupe).
5. Mã độc cửa hậu trong Plugin lậu (Force-OP Backdoors & SQL Injection)
Cách thức hoạt động: Nhiều quản trị viên mới thường tải các plugin trả phí được chia sẻ miễn phí ("Cracked / Leaked / Nulled Plugins") từ các diễn đàn đen hoặc nhóm Telegram không uy tín. Kẻ phát tán đã dịch ngược mã nguồn Java, chèn thêm đoạn mã độc (như Hostflow, ectasy, OpenEctasy) vào hàm khởi tạo
onEnable()rồi đóng gói lại.Hậu quả: Ngay khi máy chủ khởi động, plugin nhiễm độc sẽ âm thầm tải tệp thực thi từ máy chủ điều khiển từ xa (C2 Server), lây nhiễm sang toàn bộ các tệp
.jarkhác trong thư mục/plugins/, cho phép hacker gõ một câu lệnh bí mật trên khung chat để tự nhận quyền OP, xóa sạch dữ liệu ổ cứng hoặc đánh cắp thông tin cơ sở dữ liệu.
Bảng tổng hợp 6 mối đe dọa bảo mật máy chủ Minecraft và giải pháp khắc chế trực diện:
Hình thức tấn công / Lỗ hổng | Tầng bị khai thác | Dấu hiệu nhận biết trên Console / In-game | Biện pháp khắc chế triệt để (Chuẩn 2026) |
|---|---|---|---|
1. Bot quét cổng tự động (Scanner Bots) | Tầng cấu hình truy cập ( | Hàng loạt IP lạ liên tục ping hoặc đăng nhập rồi thoát ngay lập tức. | Bật |
2. Giả mạo tên Admin (Username Spoofing) | Tầng xác thực tài khoản ( | Tài khoản Admin tự nhiên đăng nhập từ một địa chỉ IP lạ và chạy lệnh phá hoại. | Cài đặt AuthMeReloaded / LibreLogin (Plugin) hoặc EasyAuth (Mod Fabric) kèm khóa IP Admin. |
3. Vượt mặt Proxy (Backend Port Bypass) | Tầng liên kết cụm máy chủ (BungeeCord / Velocity) | Người chơi xuất hiện thẳng ở server Sinh tồn mà không có nhật ký đi qua Proxy/Lobby. | Bật Velocity Modern Forwarding (ký khóa HMAC) hoặc cài BungeeGuard và chặn cổng Backend. |
4. Gói tin làm sập Server (Packet Crashers & Dupe) | Tầng giải mã mạng Netty & Bộ nhớ đệm RAM | Báo lỗi | Dùng nhân Paper/Purpur mới nhất, bật giới hạn |
5. Mã độc Plugin lậu (Force-OP Backdoors) | Tầng mã nguồn Java ( | Xuất hiện tài khoản lạ trong | Tuyệt đối không dùng plugin "cracked"; chỉ tải từ Modrinth, Hangar, SpigotMC hoặc trình cài 1-Click Panel. |
6. Hack Client & Phá hoại (Cheats & Griefing) | Tầng tương tác vật lý trong thế giới (Gameplay) | Người chơi bay lượn, đánh xa (Reach), đào thẳng tới mỏ kim cương, nổ TNT phá nhà. | Bật Paper Anti-Xray, cài CoreProtect, GriefPrevention và Anti-Cheat GrimAC / Themis / Polar. |
Làm thế nào để thiết lập bảo mật nền tảng cho cả máy chủ Bản quyền (Premium) và Cracked?
Dù bạn vận hành một máy chủ riêng tư cho nhóm bạn hay một máy chủ cộng đồng mở cửa tự do, 4 nguyên tắc bất di bất dịch ở tầng hệ thống là: kích hoạt Whitelist (nếu chơi nội bộ), luôn giữ nhân máy chủ cùng các plugin/mod ở bản dựng mới nhất, tắt quyền Operator (
OP) truyền thống để chuyển sang quản trị bằngLuckPerms, và duy trì lịch trình sao lưu tự động hằng ngày.
Dưới đây là quy trình cấu hình bảo mật cốt lõi trong tệp server.properties và config/paper-global.yml áp dụng cho mọi máy chủ:
1. Kích hoạt Danh sách trắng (Whitelist / Allowlist) và Ẩn thông tin người chơi khỏi Bot quét
Nếu bạn mở máy chủ để chơi cùng bạn bè hoặc cộng đồng kín (như SMP, RLCraft, Cobbleverse), đừng bao giờ để máy chủ mở tự do trên mạng Internet mà không có Whitelist. Hãy mở tệp server.properties và thiết lập:
# Bật danh sách trắng (chỉ những người có tên trong danh sách mới vào được)
white-list=true

# Đuổi ngay lập tức những người chơi đang online nếu họ vừa bị xóa khỏi danh sách whitelist
enforce-whitelist=true

# Ẩn danh sách tên người chơi đang online khi các Bot quét (Copenheimer) gửi lệnh Ping dò tìm tên Admin
hide-online-players=true
Sau khi khởi động máy chủ, bạn mở cửa sổ Console và gõ lệnh whitelist on, sau đó thêm từng thành viên bằng lệnh whitelist add <Tên_Người_Chơi> (trên máy chủ Bedrock, lệnh tương ứng là allowlist on và allowlist add).
2. Bảo vệ tuyệt đối máy chủ Cracked (online-mode=false) chống đánh cắp tài khoản OP
Nếu máy chủ của bạn cho phép người chơi chưa có tài khoản bản quyền tham gia (online-mode=false), bước bắt buộc sống còn là phải cài đặt một công cụ xác thực mật khẩu ngay khi nhân vật vừa kết nối (ngăn không cho di chuyển, mở túi đồ, vứt vật phẩm hay gõ bất kỳ lệnh nào trước khi nhập đúng mật khẩu):
Đối với máy chủ chạy Plugin (Paper / Purpur / Spigot / Folia): Cài đặt AuthMeReloaded (hoặc các giải pháp hiện đại hỗ trợ cả Proxy như LibreLogin, nLogin). Trong tệp cấu hình của AuthMe, hãy bật tính năng
ForceSingleSession: true(ngăn kẻ gian đăng nhập đè vào tên người đang chơi để văng người thật ra ngoài) và giới hạn ký tự tên người chơi chuẩnAllowedNicknameCharacters: '[a-zA-Z0-9_]*'để chặn đứng lỗi SQL Injection qua tên nhân vật.Đối với máy chủ chạy Mod (Fabric / NeoForge / Forge): Cài đặt bản mod EasyAuth trên Modrinth (chỉ cần cài duy nhất ở phía Server, người chơi không cần tải thêm mod về máy cá nhân).
Giải pháp tự động 1-Click trên Panel LumineCloud: Thay vì phải tự tải và cấu hình từng dòng thông số xác thực, người dùng tại portal LumineCloud có thể kích hoạt ngay gói Auto-config OnlineMode (hoặc Auto-config Lobby / EcoSMP) hoàn toàn miễn phí — hệ thống đã thiết lập sẵn cơ chế bảo vệ tài khoản, phân luồng đăng nhập chuẩn xác ngay từ đầu.
3. Bảo mật liên kết Proxy bằng Velocity Modern Forwarding (Chống Bungee Bypass)
Nếu bạn ghép nhiều máy chủ qua một cổng Proxy, tuyệt đối không để cổng của các máy chủ phụ mở công khai mà không có lớp xác thực. Cách bảo mật tiêu chuẩn năm 2026 là sử dụng Velocity kết hợp chế độ modern forwarding:
Trong tệp
velocity.tomlcủa Proxy, đặtplayer-info-forwarding-mode = "modern". Hệ thống sẽ sinh ra một chuỗi khóa bí mật trong tệpforwarding.secret.Trên các máy chủ Paper/Purpur thành phần, mở tệp
config/paper-global.yml, tìm đến mụcproxies.velocity, bậtenabled: true, đặtonline-mode: truevà dán chính xác chuỗi khóa bí mật vào trườngsecret: '<chuỗi_khóa>'.Với cơ chế này, mọi gói tin đăng nhập đều phải có chữ ký mật mã HMAC-SHA256 hợp lệ từ chính Proxy của bạn; mọi nỗ lực kết nối chui từ bên ngoài vào cổng máy chủ con đều bị từ chối ngay lập tức.
4. Tắt giới hạn packet mở rộng và giới hạn kích thước dữ liệu trong paper-global.yml
Bản thân nhân Paper đã tích hợp sẵn bộ lọc chống các gói tin làm tràn bộ nhớ (NBT/Component Crashers). Hãy đảm bảo các thông số bảo vệ sau luôn được bật trong tệp config/paper-global.yml:
packet-limiter:
  all-packets:
    action: KICK
    interval: 7.0
    max-packet-rate: 500.0
item-validation:
  resolve-selectors-in-books: false
  book-size:
    page-max: 2560
    total-multiplier: 0.98
Bộ 3 Plugin chống phá hoại (Anti-Grief) và phân quyền nào bắt buộc phải có trên máy chủ?
Không một máy chủ cộng đồng nào có thể tồn tại lâu dài nếu chỉ dựa vào ý thức của người chơi. Việc kết hợp LuckPerms (kiểm soát quyền hạn), GriefPrevention (người chơi tự khoanh đất bảo vệ nhà) và CoreProtect (ghi nhật ký và khôi phục hư hại trong 1 giây) tạo thành bức tường lửa hoàn hảo bên trong thế giới.
Chi tiết cách triển khai 3 công cụ quản trị và chống phá hoại quan trọng nhất:
1. LuckPerms – Thay thế quyền OP truyền thống bằng hệ thống phân quyền chi tiết
Lỗ hổng của quyền
/optruyền thống: Tệpops.jsonmặc định của Minecraft trao quyền hạn gần như tuyệt đối. Nếu một Quản trị viên phụ (Moderator) bị lộ mật khẩu hoặc cài nhầm mod độc hại, toàn bộ máy chủ sẽ bị phá hủy.Giải pháp với LuckPerms: Hãy xóa toàn bộ tên trong
ops.json(deoptất cả mọi người) và chỉ quản lý quyền hạn thông qua LuckPerms.Tạo các nhóm quyền rõ ràng (
default,helper,mod,admin).Chặn các lệnh khai thác thông tin hệ thống đối với người chơi thường bằng cách gán quyền phủ định (
false) cho các nút nhưminecraft.command.me,minecraft.command.trigger,bukkit.command.plugins,bukkit.command.version.Bật tính năng
use-server-uuid-cache: truevà chỉ cho phép chỉnh sửa quyền hạn tối cao trực tiếp từ cửa sổ Console của bảng điều khiển.
2. GriefPrevention (hoặc HuskClaims / WorldGuard) – Trao công cụ tự bảo vệ căn cứ cho người chơi
Nguyên lý bảo vệ: Thay vì Admin phải đi khoanh vùng bảo vệ từng ngôi nhà cho thành viên, GriefPrevention cho phép người chơi dùng một chiếc Xẻng Vàng (Golden Shovel) nhấp vào hai góc đối diện để tạo vùng đất bất khả xâm phạm (Land Claim) tính từ lòng đất lên tận bầu trời.
Các hành vi bị chặn đứng hoàn toàn bên trong vùng Claim:
Người lạ không thể đập khối, đặt khối, đổ dung nham/nước ở rìa vùng đất cho chảy tràn vào trong, không thể mở rương, bấm nút, dẫm bàn đạp hay giết vật nuôi.
Vụ nổ của Creeper, TNT hay Wither không thể làm vỡ bất kỳ khối vuông nào nằm trong ranh giới đã bảo hộ.
Tích hợp sẵn bộ lọc chống Spam khung chat và chống cắm trại giết người mới tại điểm hồi sinh (Spawn Camping).
3. CoreProtect – "Cỗ máy thời gian" điều tra và khôi phục mọi vụ phá hoại
Nguyên lý hoạt động: Ngay cả khi một khu vực chưa kịp bảo hộ bị kẻ xấu đốt cháy, dùng TNT phá nổ hoặc lấy trộm kim cương trong rương, CoreProtect vẫn ghi lại chính xác 100% lịch sử biến động của từng tọa độ vào cơ sở dữ liệu.
Thao tác xử lý sự cố trong 10 giây:
Gõ lệnh
/co inspect(hoặc/co i), sau đó nhấp chuột vào khối vuông bị vỡ hoặc nhấp chuột phải vào chiếc rương bị mất đồ để xem chính xác Tên kẻ phá hoại và Thời điểm thực hiện.Khôi phục toàn bộ hiện trường về nguyên trạng (kể cả vật phẩm bên trong rương) mà không ảnh hưởng đến công trình của những người chơi khác bằng lệnh:
/co rollback u:<Tên_Kẻ_Phá_Hoại> t:12h r:50(Lệnh trên sẽ hoàn tác mọi hành động của kẻ đó trong vòng 12 giờ qua ở bán kính 50 khối xung quanh bạn).
Mẹo tối ưu hiệu năng: Hãy kết nối CoreProtect và LuckPerms vào MySQL Database (được tặng kèm hoàn toàn miễn phí khi thuê máy chủ tại LumineCloud) thay vì lưu ra tệp phẳng để tốc độ truy vấn hàng triệu bản ghi diễn ra tức thì mà không làm nghẽn ổ cứng.
Đâu là những Plugin chống gian lận (Anti-Cheat) tiên tiến và chuẩn xác nhất năm 2026?
Thế hệ Anti-Cheat năm 2026 đã loại bỏ phương pháp đo đạc ước lượng cũ kỹ (dễ khóa nhầm người chơi có mạng lag) để chuyển sang công nghệ Simulation Engine (Mô phỏng lại toàn bộ công thức vật lý của Client trên Server) và Phân tích hành vi bằng Học máy (Machine Learning), giúp khóa chặt các bản hack chuyển động và chiến đấu ngay từ gói tin đầu tiên.
Bảng đối chiếu 4 giải pháp Anti-Cheat hàng đầu hiện nay cho máy chủ Minecraft:
Tên Anti-Cheat | Phân khúc / Cấp phép | Công nghệ phát hiện cốt lõi | Thế mạnh nổi bật nhất | Độ tương thích với GeyserMC (Bedrock) |
|---|---|---|---|---|
Grim Anticheat (GrimAC) | Miễn phí (Mã nguồn mở) | 1:1 Movement Simulation (Dự đoán chính xác vị trí trên từng tick từ bản 1.8 – 1.21+). | Chặn đứng tuyệt đối Reach (3.01 blocks), Timer, Blink, NoSlow, Velocity, Scaffold mà không bắt nhầm khi ping cao. | Cần miễn trừ (Exempt) người chơi Floodgate ở một số kiểm tra vật lý Java. |
Themis Anticheat | Miễn phí | Tối ưu hóa kiểm tra chuyển động thực tế & Tích hợp sâu Floodgate API. | Cực kỳ nhẹ, cài vào chạy ngay không cần tinh chỉnh phức tạp, gần như không bao giờ báo giả (False Positive). | Tốt nhất trong nhóm miễn phí (Hỗ trợ sẵn cơ chế di chuyển của Bedrock). |
Intave Anticheat | Trả phí (Paid) | Mô phỏng vật lý nâng cao kết hợp hệ thống tự điều chỉnh theo độ trễ mạng. | Chuẩn mực cho các máy chủ PvP cạnh tranh khốc liệt, chặn hoàn hảo các bản Ghost Client tinh vi. | Hỗ trợ qua cấu hình tùy chỉnh. |
Polar Anticheat | Trả phí (Paid) | Cloud Check & Machine Learning (Xử lý dữ liệu đám mây cho cộng đồng vừa và lớn). | Phát hiện cực nhạy các thuật toán AimAssist, AutoClicker, KillAura thế hệ mới và tự động cập nhật mẫu hack mà không cần chờ tải bản vá. | Hỗ trợ nhận diện tự động qua tích hợp Geyser/Floodgate. |
Để đạt hiệu quả bảo vệ tối đa cho một máy chủ Sinh tồn (SMP) hoặc Skyblock mà không tốn chi phí mua plugin đắt đỏ, bạn chỉ cần kết hợp Grim Anticheat (hoặc Themis nếu server có đông người chơi điện thoại Bedrock) cùng với tính năng Anti-Xray (Engine Mode 2 hoặc Mode 3) tích hợp sẵn trong nhân PaperMC. Tổ hợp này sẽ vô hiệu hóa đồng thời cả hack bay lượn, đánh xa lẫn hack nhìn xuyên lòng đất mà không tiêu tốn quá 1–2% tài nguyên CPU.
Các thuật toán mô phỏng vật lý từng nhịp tick của GrimAC hay quá trình nén gói tin chống X-ray và lọc tấn công mạng đòi hỏi hạ tầng máy chủ phải có xung nhịp đơn nhân mạnh mẽ cùng lớp tường lửa chuyên dụng. Tại LumineCloud, toàn bộ hệ thống máy chủ được vận hành trên vi xử lý AMD Ryzen 9 5950X và Ryzen 9 9950X, kết hợp ổ cứng NVMe tốc độ cao, đường truyền nội địa Việt Nam ping chỉ 2–30 ms và hệ thống tường lửa Anycast DDoS 1.5 Tbps có khả năng nhận diện giao thức Minecraft để lọc sạch các đợt tấn công Botnet Ping Flood, TCP SYN Flood hay UDP Amplification ngay từ biên mạng trước khi chạm tới máy chủ của bạn.
Quy trình 6 bước khẩn cấp cần làm ngay khi nghi ngờ máy chủ bị khai thác lỗ hổng là gì?
Nếu bạn phát hiện dấu hiệu bất thường trên máy chủ (như xuất hiện người chơi lạ có quyền OP, bản đồ bị phá hủy hàng loạt hoặc Console tự chạy lệnh lạ), tuyệt đối không xóa ngay các tệp nhật ký mà hãy thực hiện tuần tự 6 bước cô lập và khôi phục an toàn dưới đây.
Bước 1 – Dừng máy chủ và Tạo bản chụp hiện trạng (Snapshot Backup): Ngắt kết nối mạng của kẻ tấn công bằng cách dừng máy chủ (
stop). Kiểm tra và giữ nguyên bản sao lưu gần nhất. Trên bảng điều khiển portal LumineCloud, mọi người dùng đều có sẵn 1 slot Auto-Backup tự động hằng ngày của hệ thống và 1 slot Backup thủ công miễn phí để bạn khôi phục lại mốc thời gian an toàn trước khi cuộc tấn công diễn ra.Bước 2 – Kiểm tra tệp
ops.jsonvà danh sách quyền trong LuckPerms: Mở tệpops.jsontại thư mục gốc để xem có tên tài khoản hoặc UUID lạ nào xuất hiện không, đồng thời chạy lệnh/lp search *hoặc mở/lp editorđể kiểm tra xem kẻ tấn công có lén gán quyền quản trị tối cao vào nhóm thành viên mặc định (default) hay không.Bước 3 – Truy vết nhật ký hệ thống (
logs/latest.log): Mở tệp nhật ký trong thư mục/logs/, tìm kiếm các từ khóa nhạy cảm nhưissued server command: /op,/lp,/gamemode, các chuỗi ký tự lạ chứa${...}hoặc các thông báo lỗiPacket too largeđể xác định chính xác thời điểm và phương thức kẻ xấu đã sử dụng.Bước 4 – Quét sạch Khối lệnh (
Command Blocks) và rà soát thư mục/plugins/: Nếu kẻ tấn công đã từng lấy được quyền Creative/OP, chúng thường giấu một Khối lệnh lặp lại (Repeating Command Block) sâu dưới lòng đất để tự cấp lại quyền OP sau này. Hãy mở tệpserver.properties, đặtenable-command-block=falseđể vô hiệu hóa toàn bộ khối lệnh trên bản đồ. Nếu trước đó bạn có cài đặt bất kỳ plugin nào tải từ nguồn không chính thống (plugin lậu/cracked), hãy xóa sạch toàn bộ thư mục/plugins/và chỉ cài lại từ nguồn chuẩn thông qua trình Plugin Installer 1-Click trên bảng điều khiển.Bước 5 – Cập nhật toàn bộ Nhân máy chủ và Plugin: Sử dụng tính năng Version Changer trên Panel để nâng cấp nhân Paper/Purpur/Velocity lên bản dựng (Build) mới nhất trong ngày nhằm vá mọi lỗ hổng CVE vừa phát sinh.
Bước 6 – Đổi mật khẩu RCON, Database và Khôi phục từ bản Backup sạch: Nếu bạn có bật giao thức điều khiển từ xa
enable-rcon=true, hãy tắt nó đi (vì bạn đã có sẵn Console bảo mật trên web Panel của LumineCloud) hoặc đổi mật khẩu RCON mới, sau đó sử dụng lệnh/co rollbackcủa CoreProtect hoặc nhấn nút Restore trên tab Backup để đưa thế giới trở lại trạng thái nguyên vẹn. Để xem thêm các hướng dẫn cấu hình chi tiết cho từng plugin bảo mật, bạn có thể tra cứu tại Blog hướng dẫn Minecraft của LumineCloud.
Câu hỏi thường gặp về bảo mật máy chủ Minecraft chống Griefing và Exploits
Tại sao đã bật Whitelist trên server nhưng kẻ lạ vẫn vào được bằng tên của Admin?
Có 2 nguyên nhân dẫn đến tình huống này:
Trong tệp
server.properties, mặc định mọi tài khoản nằm trong danh sách Operator (ops.json) sẽ tự động được bỏ qua bước kiểm tra Whitelist (dù tên đó không nằm trongwhitelist.json). Nếu máy chủ của bạn đểonline-mode=false(Cracked), kẻ gian chỉ cần đổi tên trùng với tên của OP là sẽ đi xuyên qua lớp Whitelist. Giải pháp là xóa tên khỏiops.json(chuyển sang dùng LuckPerms) và bắt buộc cài đặt AuthMeReloaded / LibreLogin / EasyAuth.Bạn đã thêm tên vào danh sách nhưng quên gõ lệnh
/whitelist onhoặc chưa bậtenforce-whitelist=truerồi khởi động lại máy chủ.
Làm sao để tắt thông báo lỗi "Chat message validation failure" đá người chơi ra khỏi server ở bản 1.19.1 – 1.21+?
Từ khi Mojang áp dụng hệ thống ký mật mã tin nhắn chat (Chat Reporting / Cryptographic Signatures), đôi khi các plugin chỉnh sửa khung chat, chuyển máy chủ qua Proxy hoặc người chơi dùng mod tiện ích sẽ bị văng khỏi máy chủ với lỗi Chat message validation failure. Bạn có thể khắc phục hoàn toàn bằng cách mở tệp server.properties, tìm dòng enforce-secure-profile=true và đổi thành enforce-secure-profile=false, kết hợp cài đặt plugin FreedomChat hoặc NoChatReports nếu cần.
Có nên cài cùng lúc 2 hoặc 3 Plugin Anti-Cheat (ví dụ vừa cài GrimAC vừa cài Vulcan/Themis) để bảo vệ kỹ hơn không?
Không nên cài chồng chéo hai Anti-Cheat cùng kiểm tra một loại hành vi (như chuyển động và chiến đấu). Khi hai plugin cùng can thiệp vào luồng gói tin di chuyển và cùng thực hiện lệnh kéo giật lùi nhân vật (Setback / Lagback), chúng sẽ xung đột trực tiếp với nhau, gây ra lỗi kẹt nhân vật vào khối vuông cho người chơi bình thường và làm tiêu tốn gấp đôi chu kỳ CPU. Bạn chỉ nên chọn 1 Anti-Cheat chuyển động/chiến đấu duy nhất (như GrimAC hoặc Polar), kết hợp với 1 công cụ lọc gói tin độc hại (như bộ giới hạn sẵn có của Paper hoặc LPX / ExploitFixer) và Anti-Xray của Paper.
Làm thế nào để chuyển một máy chủ đang bị tấn công DDoS hoặc lỗi bảo mật từ nơi khác về LumineCloud nhanh nhất?
Nếu máy chủ hiện tại của bạn ở nhà cung cấp cũ thường xuyên bị giật lag do tấn công mạng hoặc bạn muốn nâng cấp lên môi trường quản trị an toàn hơn, hãy sử dụng ngay tính năng Server Import tại portal LumineCloud. Hệ thống sẽ tự động kéo toàn bộ dữ liệu thế giới và tệp cấu hình về hạ tầng CPU AMD Ryzen 9 (5950X / 9950X) được bảo vệ bởi tường lửa Anycast DDoS 1.5 Tbps chỉ trong vài phút, đồng thời tặng kèm MySQL Database miễn phí, hệ thống Auto-Backup hằng ngày và bộ Auto-config (EcoSMP, Lobby, GeyserMC, OnlineMode) đã được đội ngũ kỹ thuật gia cố bảo mật sẵn sàng cho cộng đồng của bạn.
Đọc tiếp
Cách cấu hình NetherNet cho GeyserMC trước bản Bedrock 26.60
Hướng dẫn nâng cấp GeyserMC sang giao thức NetherNet (WebRTC) thay thế RakNet trước ngày 27/10. Chi tiết cách mở cổng TCP/UDP, sửa lỗi clone-remote-port và HTTPS.
Cách bật Anti Xray server Minecraft: Chống gian lận từ A-Z
Hướng dẫn cách bật Anti Xray trên server Minecraft Paper chi tiết. Phân biệt Engine Mode 1 và 2, cấu hình ẩn quặng kim cương và tối ưu hiệu năng chống lag.
Hướng dẫn chia sẻ log server Minecraft: An toàn từ A-Z
Hướng dẫn cách chia sẻ log server Minecraft an toàn qua mclo.gs và File Manager. Cách giấu địa chỉ IP, bảo vệ mật khẩu và chẩn đoán lỗi máy chủ chuẩn xác.
Hướng dẫn chuyển map server sang Singleplayer Minecraft
Hướng dẫn cách chuyển map server sang singleplayer Minecraft chi tiết: gộp thư mục Nether/End, giữ nguyên đồ trong túi qua NBT và các công cụ convert uy tín.